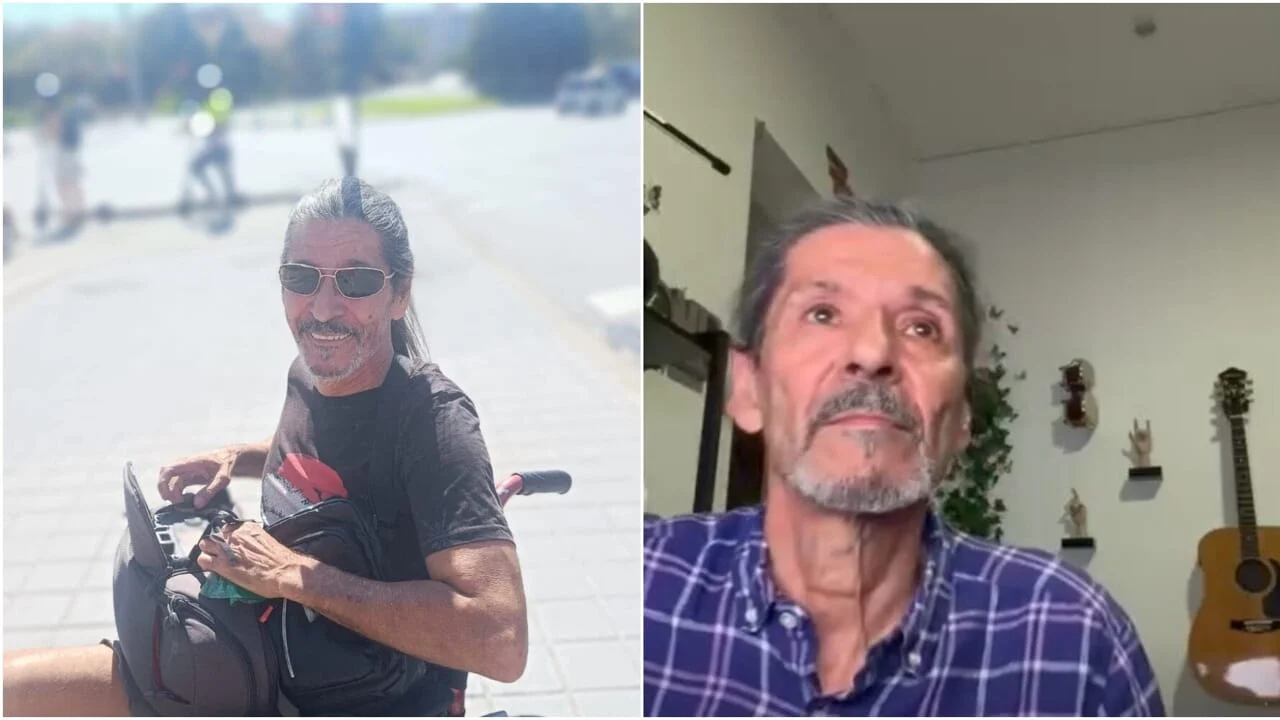

Un attacco informatico per mettere a tacere le denunce di abusi da parte di membri della Chiesa. Rete L’Abuso – il sito di Francesco Zanardi, con il più completo database di casi di pedofilia nelle diocesi e parrocchie italiane – da una settimana è stato colpito da un malware che cerca di oscurarlo. Ora il problema sembra risolto, ma non è il primo che l’organizzazione ha dovuto affrontare: “È una vita che vogliono farci chiudere – spiega il fondatore – Hanno capito che, nonostante le querele e le diffide, non togliamo i nostri contenuti“. Anche i più scomodi.
Con oltre mille testimoni e il supporto di 21 studi legali, Rete L’Abuso raccoglie storie, articoli, nomi e dati – con la mappa Abuse tracker – sulle violenze da parte di canonici e sacerdoti, oltre a offrire supporto alle vittime. È la sola realtà a farlo in Italia e per questo la sua attività è spesso sotto attacco. “Il nostro server è delicato. Gli altri siti con cui lo condividiamo però ieri erano a posto. Solo noi siamo andati per una settimana giù – racconta Zanardi – Ieri sera pensavamo di avere risolto e stamattina eravamo ancora offline. Poi ci siamo accorti che c’era un virus che replicava continuamente il backup, riempiendo lo spazio sul disco e facendolo funzionare a zero”. I controlli tecnici hanno rivelato una forzatura – tramite un file di login – per danneggiare il database: oltre a rendere la pagina invisibile, il malware ha cancellato diversi contenuti. “Siamo riusciti a ripristinarli fino al 27 settembre. Molti quindi sono andati perduti e li sto reinserendo manualmente – continua Zanardi, al lavoro per non lasciare i suoi utenti senza aggiornamenti – Capiremo però se ci sono tutti i file o alcuni mancano, solo quando dovremo cercare un dato effettivamente”.
Support authors and subscribe to content
This is premium stuff. Subscribe to read the entire article.